

OpenAI回应Codex误删文件:已加强安全措施
OpenAI Codex 团队负责人蒂博·索蒂奥(Thibault Sottiaux)近日在 X 平台发布长文,回应了部分用户在使用 Codex 调用 GPT-5.6 系列模型时遭遇文件被误删的问题。索蒂奥表示,自几周前起,团队陆续收到少量用户反馈,称 Codex 在执行未授权的破坏性操作。OpenAI 调查发现,本应清理临时文件的命令错误地删除了用户文件。
其中一种情况是,Codex 在临时工作中复用了 $HOME 等系统环境变量,导致清理命令指向了实际用户主目录。模型有时也会尝试删除或覆盖临时路径,而未检查该路径中已存在的内容。
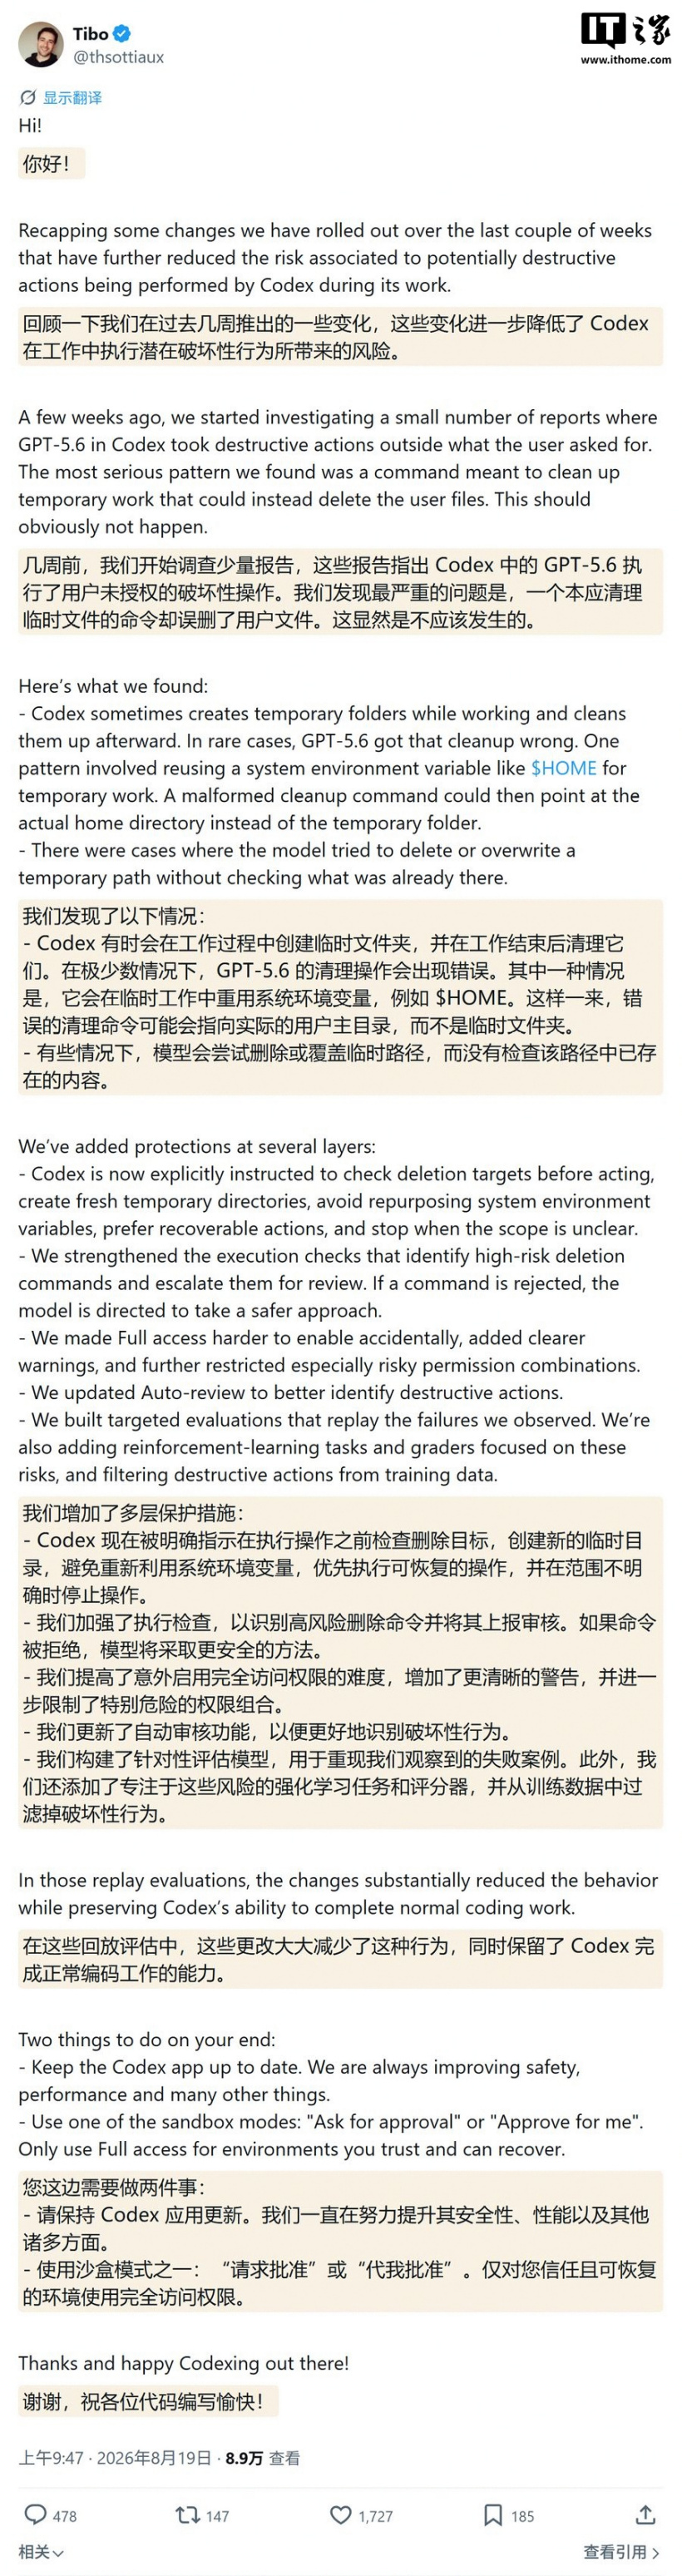
针对这些问题,OpenAI 已采取多项改进措施:
- Codex 现被明确要求在执行操作前检查删除目标,创建新的临时目录,避免复用系统环境变量,优先执行可恢复操作,并在范围不明确时停止操作。
- 加强了执行检查,增强对高风险删除命令的识别,并上报审核;若命令被拒绝,模型将改用更安全的方法。
- 提高了意外启用完全访问权限的难度,增加更清晰的警告,并限制特别危险的权限组合。
- 更新了自动审核功能,以更好地识别破坏性行为。
- 构建了针对性评估模型以重现失败案例,并添加了专注于这些风险的强化学习任务和评分器,同时从训练数据中过滤掉破坏性行为。
本文图片来自互联网,仅供学习交流使用,版权归原作者或原平台所有。如认为图片侵犯了您的权益,请联系我们删除。