

国内首个金融智能体安全标准发布,操作金融App需双重授权
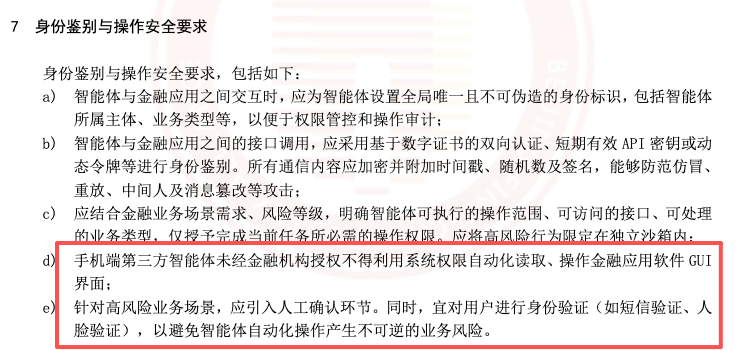
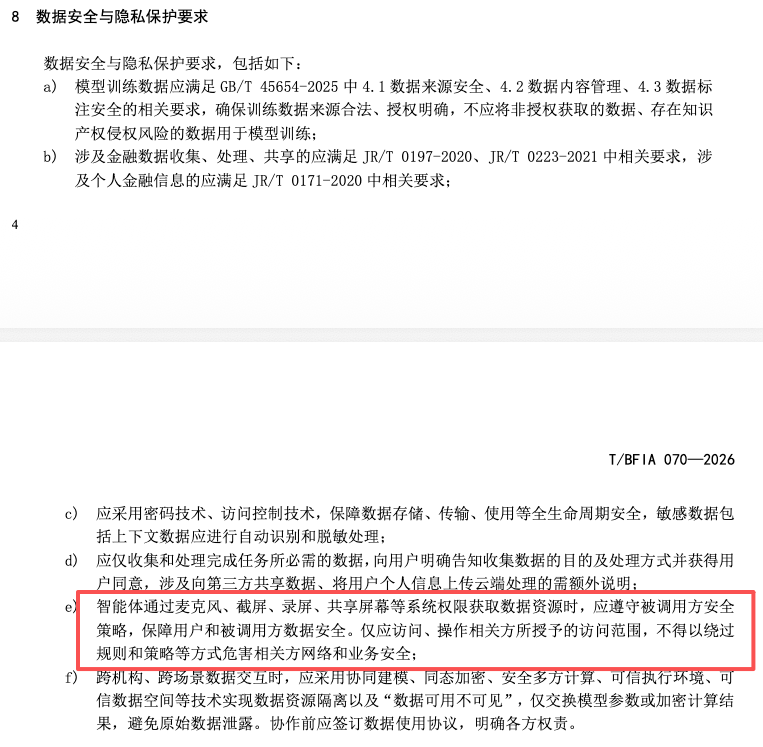
8月27日,北京金融科技产业联盟发布《智能体技术金融应用安全要求》团体标准。这是国内首个聚焦金融领域智能体应用安全的团体标准。标准提出:手机端第三方智能体在未获金融机构授权的情况下,不得借助系统权限自动化读取或操作金融应用软件的GUI界面;若通过麦克风、截屏、录屏、共享屏幕等权限获取数据,须遵循被调用方的安全策略。业内将这一要求称为「双重授权」,即智能体操作金融App需同时取得用户与机构两方授权。
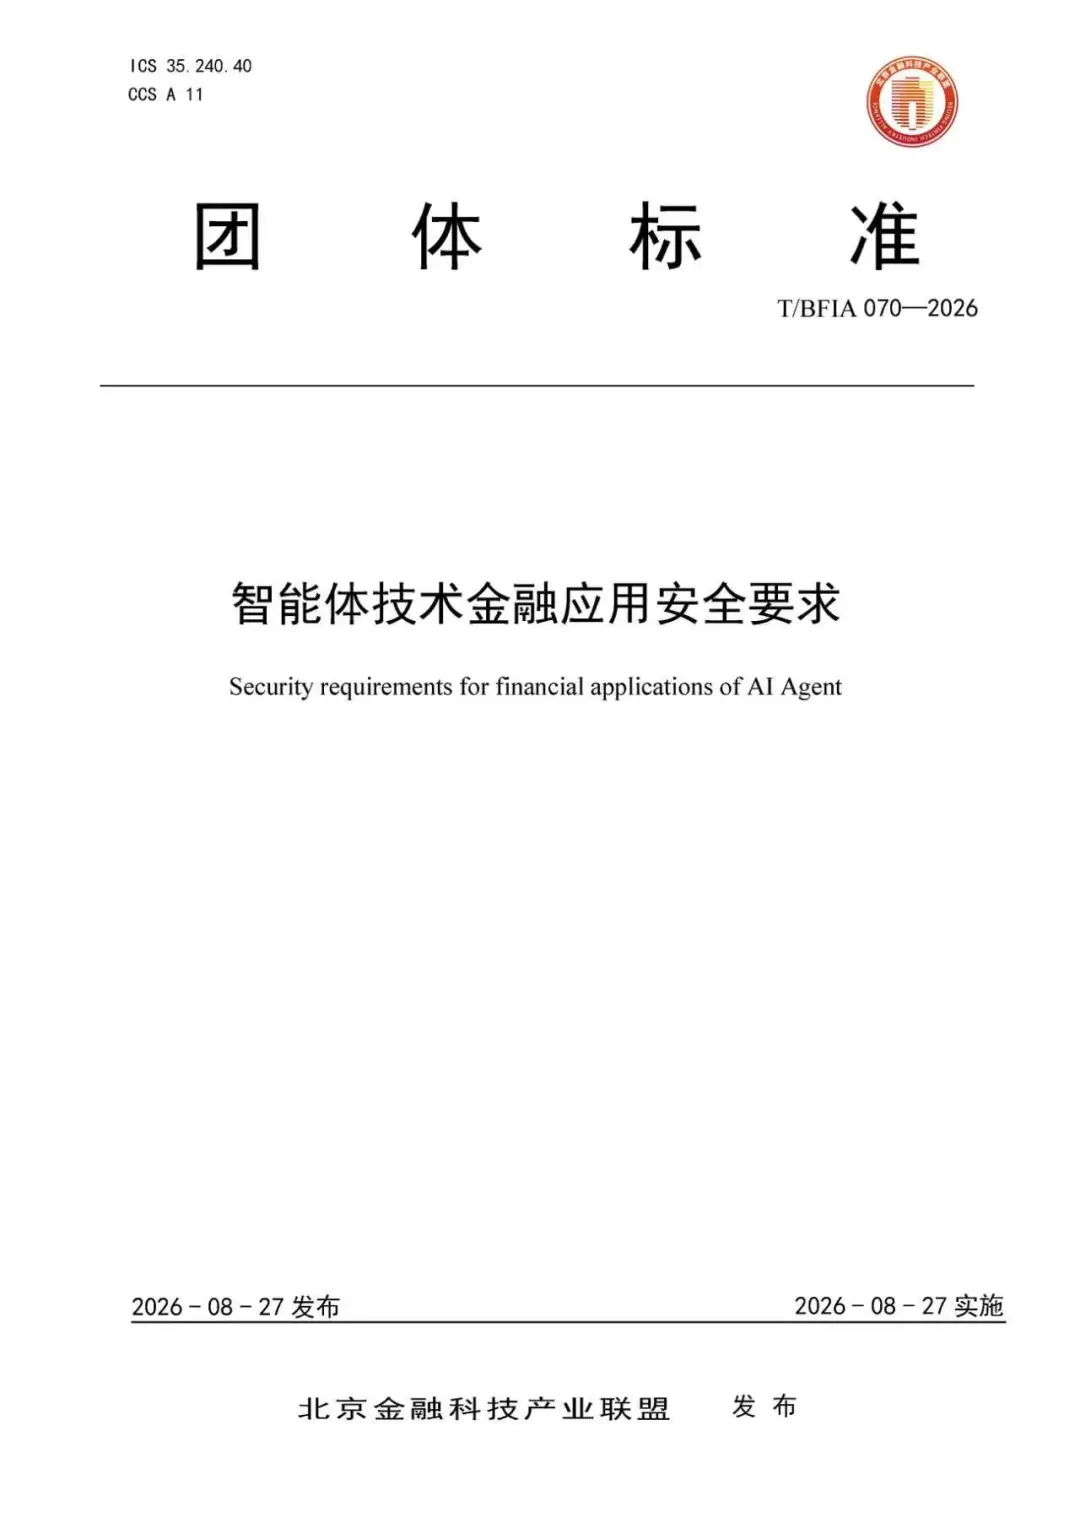
该标准由北京国家金融科技认证中心牵头,中国邮政储蓄银行、中国工商银行、中国银联、中国银行、交通银行、华夏银行等金融机构,以及华为、蚂蚁科技集团、火山引擎、腾讯云等科技公司共同参与制定,适用于金融机构和科技公司开展金融场景智能体的技术开发与安全建设。标准内容覆盖初始化与输入、模型推理与决策、身份鉴别与操作、数据安全和隐私保护、风险防控与合规五个方面。
2025年12月,一款搭载AI手机助手的机型上市后,用户反馈多款银行App出现登录异常、支付受阻;同月6日,该助手下线了金融类App操作功能。当时行业内尚无针对性规则。
智能体在金融场景加速落地,其高权限特征带来的风险受到关注。有金融科技从业人士介绍,部分智能体通过读取屏幕、模拟点击、OCR识别界面文字等方式实现操作,而非调用应用方开放的官方接口;这类方式覆盖面较广,但绕开了应用方对权限范围、风险控制与责任划分的管理。在支付、理财等持牌金融业务场景中,此类操作直接关联用户账户与资金安全。
终端侧,多家厂商已调整技术路线,共同点是操作须经应用方许可。据报道,新一代豆包手机调整了与阿里、腾讯等超级应用的合作方式,不再在用户授权后读屏、模拟点击,只有应用自行提供MCP服务并允许操控,才能接入调用。同期,阶跃星辰 STEPX Neo 亦改用 GUI-MCP 协议,由应用方决定开放范围。2026年6月,微信与荣耀等手机厂商推出A2A(智能体到智能体)助手能力,用户可经语音助理发起微信通话或发送消息——该能力由微信主动开放接口并对接厂商智能体,构成用户授权之外的第二重许可。海外方面,谷歌与三星在 Galaxy S26 系列上同样采取系统开放权限、应用配合的方式。
本文图片来自互联网,仅供学习交流使用,版权归原作者或原平台所有。如认为图片侵犯了您的权益,请联系我们删除。