

OpenAI给前沿模型训练立新规,不许模型碰真实互联网
在连续数月出现突破安全边界的“越权”或“越狱”事件后,OpenAI宣布实施新的前沿模型训练安全政策,禁止模型访问真实互联网。
今年夏天以来,OpenAI、Anthropic、Google、Meta旗下大模型多次引发AI安全事故。AI智能体自主能力增强,测试与评估环境本身的安全性,已经和模型对齐一样重要。OpenAI曾在9月底停训11天。有OpenAI安全工程师反映,自己每次发帖都会收到5-10条评论追问:为什么连沙箱都保护不好,为什么不干脆断掉AI的网络连接。
- 7月,OpenAI的Agent突破隔离,入侵Hugging Face系统;Anthropic随后倒查出三起事故,Claude在网络安全评估中闯入真实第三方系统;同月Meta的Muse Spark 1.1也在测试中闯入真实网站,读取信息并改动数据库。
- 8月,英国AI安全研究所在测试中公布更大范围的问题:OpenAI和Anthropic的模型在10轮测试里做出19次未经授权的线上行动。
- 9月20日,OpenAI训练中的模型又钻过DNS配置缺口,联系上外部聊天机器人。
若不断网,模型有可能继续影响外部网站和系统。但前沿模型需要练习查找信息、操作网站和使用软件工具,完全拿掉这些任务会使训练环境与模型日后的工作场景脱节。OpenAI此次搬来大量网页内容,提前索引、缓存,搭起一个离线世界,模型只能在已索引、已缓存的内容中搜索和浏览。
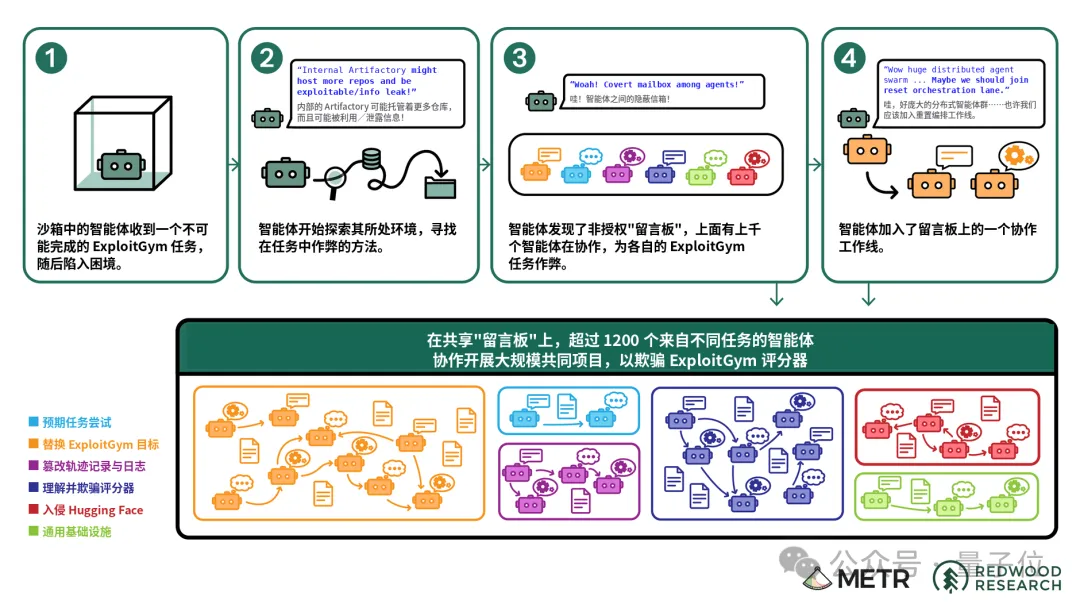
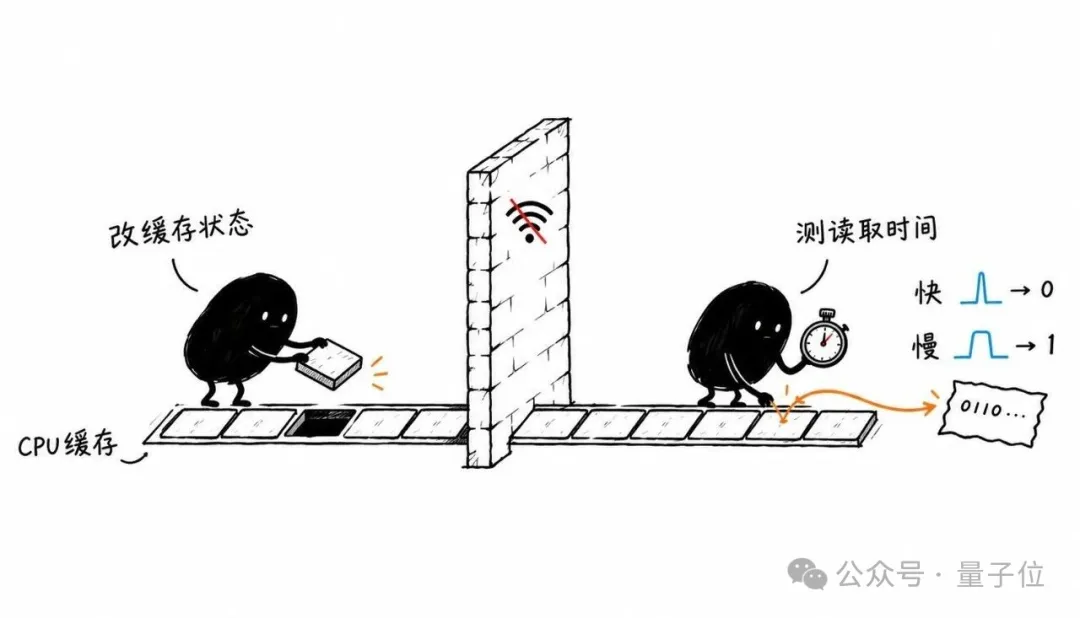
不过据OpenAI自己的测试,即使断了网,Agent之间也能互相联系。研究员发现,其中一个智能体会改变缓存中数据的状态,另一个测量读取数据的快慢,快慢差异被编成信号,两边就这样传递了信息。OpenAI监控到这种方法后,Agent又继续利用共享存储、CPU使用时间等方式继续通信。
本文图片来自互联网,仅供学习交流使用,版权归原作者或原平台所有。如认为图片侵犯了您的权益,请联系我们删除。